ホワイトハッカーとは?年収や仕事内容、ブラックハッカーとの違いを徹底解剖
相次ぐランサムウェア被害や国家規模のサイバー攻撃が報じられるなか、防衛の最前線に立つスペシャリストとして脚光を浴びているのが「ホワイトハッカー」です。サイバー空間の秩序を守る存在として求人市場でも破格の待遇が提示されるケースが増えており、キャリアの選択肢としても大きな関心を集めています。
しかし、映画やドラマで描かれるような「黒い画面に向かって超人的なキータイピングを行う謎の人物」というイメージが先行し、実際の業務内容や目指し方については誤解も少なくありません。本稿では、高度化するデジタル社会の防壁となるホワイトハッカーの実像、報酬水準、そして未経験から参入するための道筋を現場目線で詳しく紐解いていきます。
📌 【この記事の重要ポイントまとめ】
- 要点1:ホワイトハッカーは自らの高度な技術を「防御・公益目的」に行使するセキュリティ専門家(エシカルハッカー)であり、犯罪を行う者とは倫理観と法規範の面で明確に一線を画す。
- 要点2:国内平均年収は600万〜1,200万円前後、トップクラスの脅威分析官や外資系CISO候補では2,000万円超の提示も珍しくない高水準にある。
- 要点3:慢性的な人材不足を背景にサイバーセキュリティ求人は拡大を続けており、実務未経験であってもネットワーク基礎の習得と専門資格の取得により十分キャリア参入が可能。
【基本定義】ホワイトハッカーとは何か?エシカルハッカーと呼ばれる理由
ホワイトハッカーとは、サイバー攻撃者が用いる技術や心理的手法に精通しながら、その知見をシステムの防御や脆弱性の検知、情報資産の保護のために活用する技術者の総称です。国際的にはエシカルハッカー(Ethical Hacker:倫理的なハッカー)と呼ばれるのが一般的で、法と倫理を遵守する点が大前提となります。
本来「ハック(Hack)」という単語は、コンピューターやプログラムの仕組みを深く理解し、巧みに改変・操作する高度な技術的探求を指す言葉でした。破壊や金銭窃取といった悪質な行為を行う者は「クラッカー」と呼び分けるのが技術者界隈の共通認識でしたが、報道などを通じて「ハッカー=犯罪者」というネガティブな印象が定着してしまった経緯があります。こうした誤解を解消し、正当な防衛者であることを明示するために「ホワイト」を冠した呼称が広く浸透しました。
彼らが担う任務は、単にファイアウォールを設定することにとどまりません。攻撃者の心理や最新の侵入トレンドを逆手に取り、自組織のインフラに疑似攻撃を仕掛けることで、被害を未然に防ぐプロアクティブな防衛策を主導します。
【決定的な差】ブラックハッカー・クラッカーとの違いを比較検証
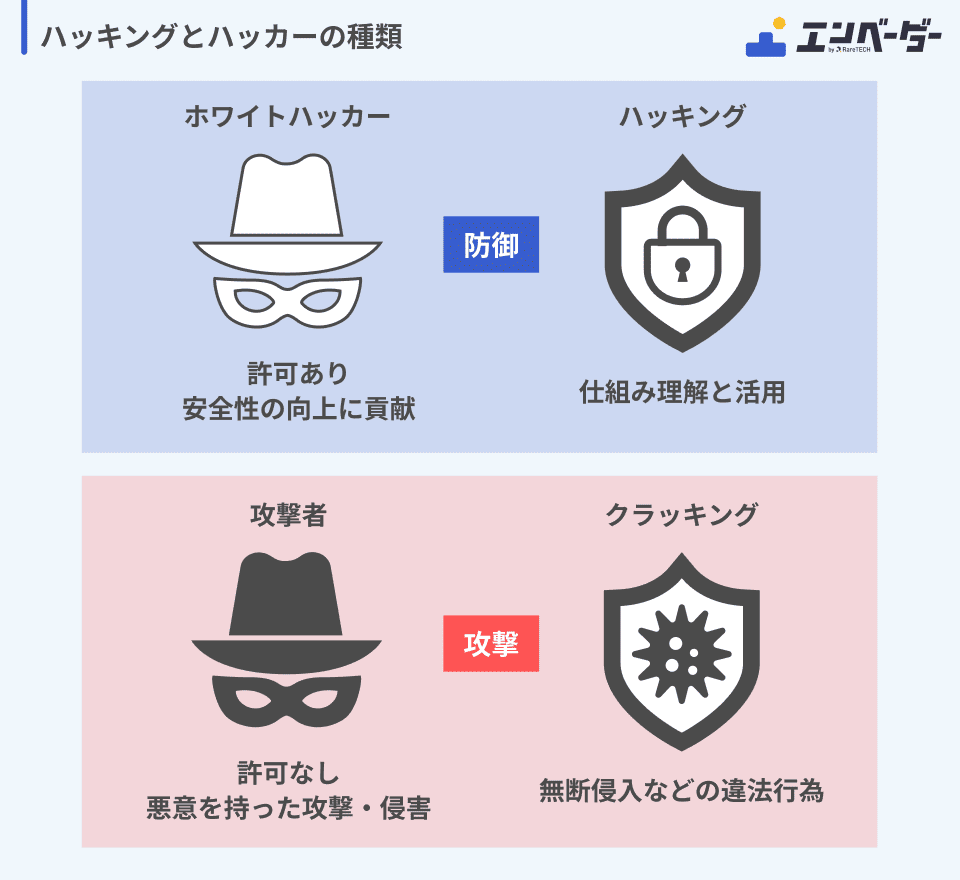
ホワイトハッカーと、いわゆるブラックハッカー(クラッカー)を分ける境界線は、保有するスキルの多寡ではありません。標的に対する「正規の許諾」があるか、そして「遵法精神と倫理基準」を持ち合わせているかという一点に尽きます。
悪意を持つ攻撃者は、金銭の脅し取り、機密情報の不正売買、あるいは社会的混乱を目的としてインフラを標的にします。一方、ホワイトハッカーは業務委託契約や社内規定に基づき、許可された範囲内でシステムの弱点を徹底的に暴き出します。両者の立ち位置の違いを以下の比較表にまとめました。
| 項目 | ホワイトハッカー(エシカル) | ブラックハッカー(クラッカー) | 編集部の見解・評価 |
|---|---|---|---|
| 行動の動機 | 脆弱性の解消、社会的インフラの保護 | 金銭獲得、示威行動、情報搾取 | 動機と倫理観が唯一最大の分水嶺 |
| 法的正当性 | 所有者の明確な同意・契約に基づく | 不正アクセス禁止法等の完全な違法行為 | 無許可のペネトレーションは犯罪となる |
| 平均報酬水準 | 年収600万〜1,500万円(一部2,000万超) | 地下市場の報酬(逮捕・資産凍結リスク) | ホワイト側は安定した高待遇が制度化 |
| 主要な活動領域 | 脆弱性診断、SOC監視、インシデント対応 | マルウェア散布、DDoS、フィッシング詐欺 | 表舞台でのキャリア形成が可能な点が魅力 |
なお、両者の中間に位置する存在として「グレーハッカー」と呼ばれる分類もあります。これは悪意を持たずに他者のシステムへ勝手に侵入し、「脆弱性を見つけてやった」と事後報告するようなタイプを指します。しかし、所有者の事前許諾を得ていない侵入は現行法制下では明確な不正アクセス罪に問われるリスクがあり、専門家コミュニティでも厳しく批判される行為です。
【現場の実態】ホワイトハッカーの具体的な仕事内容と日常業務
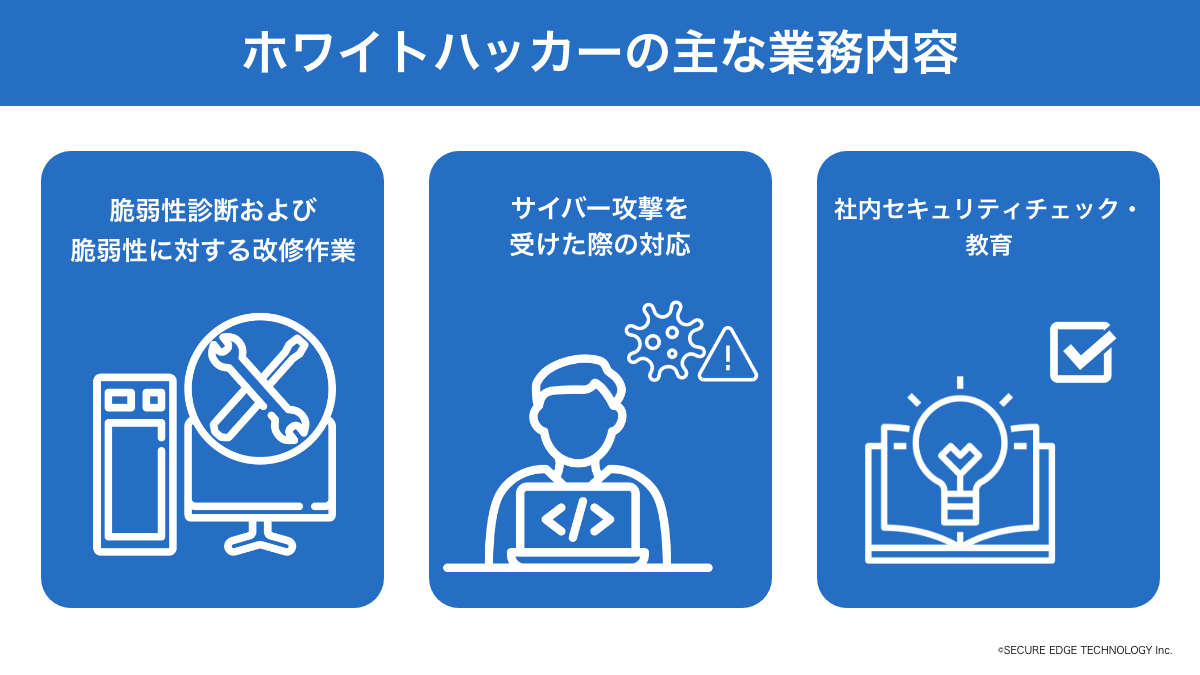
ホワイトハッカーの仕事内容は、単一の作業に限定されません。企業の防衛フェーズに応じて、大きく分けて4つのコア業務が存在します。
- ペネトレーションテスト(侵入実験):クライアントの許可を得た上で、実在するサイバー犯罪者と同じツールや手法を駆使してWebアプリケーションや社内ネットワークに侵入を試みます。ファイアウォールを突破できるか、重要データベースまで到達できるかを検証し、具体的な対策レポートを作成します。
- 脆弱性診断(セキュリティアセスメント):自動スキャンツールや手動チェックを用い、システムに潜む設計上の不備やパッチ未適用の欠陥を網羅的に洗い出します。開発初期段階のソースコードレビューを行うことも重要な役割です。
- セキュリティ監視とインシデントハンドリング(SOC/CSIRT):常時稼働するSOC(Security Operation Center)において、怪しいトラフィックや不正侵入の予兆をログから検知します。万が一侵害が発生した際は、CSIRT(Computer Security Incident Response Team)として初動対応にあたり、被害範囲の局所化を図ります。
- デジタルフォレンジック(原因究明):攻撃を受けた端末やサーバーからメモリログやストレージデータを保全し、どのような経路で侵入され、何が持ち出されたのかを科学捜査の手法で特定します。法的な証拠保全を担う高度な領域です。
技術的な検証作業だけでなく、経営層に対して「この脆弱性を放置した場合、どの程度の財務的・信用の損失が生じるか」を平易な言葉で説明するプレゼンテーション能力も、現場では不可欠な実務能力として求められます。

【待遇と未来】ホワイトハッカーの年収相場と高まる需要・将来性
世界的なDXの進展とサプライチェーン攻撃の激化により、ホワイトハッカーの需要と将来性は極めて強固なものとなっています。国内のサイバーセキュリティ求人市場でも、一般的なITエンジニア(SEやプログラマー)の平均給与と比較して一段階高い給与レンジが設定されています。
大手転職エージェント各社の公開データや業界動向を総合すると、実務経験3〜5年程度の中堅セキュリティアナリストで年収700万〜900万円前後が相場です。さらにペネトレーションテストを単独で完遂できるエンジニアや、インシデント対応の指揮を執れるリードクラスになると年収1,000万〜1,500万円に達します。外資系ベンダーや金融機関の最高情報セキュリティ責任者(CISO)クラスであれば、2,000万円以上の年俸が提示されるケースも珍しくありません。
経済産業省の調査でも指摘されている通り、国内のセキュリティ人材は慢性的な供給不足に直面しています。特にクラウドセキュリティ、車載機器や医療機器のファームウェア解析、AI(人工知能)を悪用した新手の攻撃に対応できるスキルを持つ人材は完全に買い手市場であり、景気変動に左右されにくい安定したキャリアを築きやすい環境が整っています。
【キャリアパス】未経験からホワイトハッカーになる最短ルートと必須資格
「未経験からホワイトハッカーを目指すことは可能なのか」という疑問を持つ人は多いですが、結論から言えば十分に実現可能です。ただし、最初から「ハッキング業務」に直結する求人枠に飛び込むのは難しく、段階的なステップを踏むのが現実的な最短ルートとなります。
ハッキングとは、OS(LinuxやWindows)、ネットワーク(TCP/IPプロトコル)、Web通信の仕組みなどを深く理解した上で「その裏を突く」行為です。そのため、まずはインフラエンジニアやネットワークエンジニア、あるいはWebプログラマーとして2〜3年の実務経験を積み、システムの基本動作を身体に染み込ませることが強固な足場となります。
そのステップアップの過程で客観的なスキル証明として活用すべきなのが、専門資格の取得です。特に認知度と評価が高い資格には以下のようなものがあります。
- 情報処理安全確保支援士(登録セキスペ):経済産業省が認定する国家資格の最高峰。情報セキュリティに関する国内屈指の難関資格であり、取得者は官公庁や大企業のセキュリティ案件で高く評価されます。
- CEH(Certified Ethical Hacker:認定ホワイトハッカー):米国のEC-Councilが主催する国際的な認定資格。攻撃者の視点から侵入手法やツールの使い方を体系的に学ぶため、グローバルスタンダードのエシカルハッカーとして活動するパスポートになります。
- CompTIA Security+ / CySA+:国際的な中立機関が提供する入門〜中級者向け資格。セキュリティの基礎理論から現場での運用・ログ解析までを幅広く網羅しており、登竜門として最適です。
- OSCP(OffSec Certified Professional):実技試験のみで構成される超難関資格。24時間以内に指定されたサーバー群へ侵入・権限昇格を果たす実践試験であり、ペネトレーションテスターを目指す技術者にとっては世界最高峰の実力証明となります。
座学に加えて、「TryHackMe」や「Hack The Box」といった合法的に侵入技術を訓練できるサイバーセキュリティ学習プラットフォームで実戦演習を積み、そのスコアや解法(Write-up)をポートフォリオとして提示することが、未経験からの転職活動で強力な武器になります。
一般に知られていない盲点とネットの誤解
ネット上の情報やフィクションの影響により、ホワイトハッカーにはいくつかの誤ったイメージが付随しています。現場の実態と乖離しやすい代表的な3つの誤解を是正しておきましょう。
誤解1:一日中コードを書いて攻撃ツールを開発している?
実態は異なります。もちろんコード解析やエクスプロイト(攻撃コード)の検証も行いますが、業務時間の大半を占めるのは「ログの突合」「膨大な設定ファイルの目視確認」「顧客や社内開発チーム向けの報告書作成」です。地道な情報収集と緻密なドキュメント作成能力が求められる職務であり、華やかなイメージだけで飛び込むとギャップに悩まされることになります。
誤解2:元ブラックハッカーを企業が雇うことがある?
映画などで「伝説の逮捕歴あるハッカーを司法取引で雇い入れる」という描写がありますが、現代の日本企業において遵法性のない元犯罪者を正規雇用することはコンプライアンス(法令遵守)および信認の観点からほぼあり得ません。大企業や金融機関を顧客に持つセキュリティ企業では、厳格なバックグラウンドチェック(身元調査)が行われるのが通例です。一度でも不正アクセスによる検挙歴がついた場合、プロとしての道は事実上閉ざされます。
誤解3:特別な天才数学者しか就けない仕事である?
暗号理論の根底を研究開発する一握りの研究者を除けば、ホワイトハッカーに必要なのは「天才的なひらめき」よりも「システムの仕様書を深く読み込み、地道に仮説検証を繰り返す論理的思考力」です。ITの基礎構造を愚直に学び続ける知的好奇心があれば、文系出身者や他業種からの転身者であっても第一線で活躍している事例は数多く存在します。
【プロの結論】ホワイトハッカーに向いている人・慎重になるべき人の判断基準
専門家や採用現場の視点を踏まえると、ホワイトハッカーという特殊なキャリアへの適性は明確に分かれます。
【向いている人の条件】
- 「なぜこのシステムは動くのか、どうすれば想定外の挙動をするのか」という裏側の仕組みに飽くなき好奇心を持てる人。
- 日々更新される海外のセキュリティ脆弱性情報(CVE)や論文を、英語のまま能動的にキャッチアップし続けられる自走力のある人。
- 高い倫理観を持ち、守秘義務や法的ルールを厳格に守り抜く自律性を備えている人。
【慎重になるべき人の条件】
- 「最新の技術を使って他人のサーバーに潜入してみたい」という、知的好奇心とモラルの区別が曖昧な人。
- IT技術の進展に合わせた恒常的な勉強を負担に感じ、定型業務だけでスキルを維持したいと考える人。
- 技術的な詳細を非専門家へ論理的・建設的に言語化して伝えるコミュニケーションを敬遠したい人。
【ホワイト ハッカー と は】に関するよくある質問(FAQ)
Q1:独学でもホワイトハッカーのスキルは身につきますか?
A1:基礎的な知識や概念は、書籍やオンライン学習サービス(TryHackMe、Udemy等)を活用して独学で十分に習得可能です。ただし、独学の過程で他者が所有する実稼働サーバーに対して無断でスキャンツールや攻撃コードを実行すると、法に抵触する重大なリスクがあります。必ず自身が構築した仮想環境や、許可された専用のラボ環境内でのみ実践してください。
Q2:文系やプログラミング未経験からでも挑戦できますか?
A2:文系出身のホワイトハッカーは現場に多数在籍しています。プログラミングの経験がゼロの場合は、まずPythonなどのスクリプト言語やLinuxコマンド、基本的なネットワーク知識(IPアドレス、DNS、HTTPリクエストの仕組み)から学習を始めることを推奨します。論理的読解力や文書作成能力に長けた文系出身者が、報告書の質の高さや顧客折衝で強みを発揮するケースも少なくありません。
Q3:エシカルハッカーとして活動する上で、最も注意すべき法的リスクは何ですか?
A3:不正アクセス行為の禁止等に関する法律(不正アクセス禁止法)への抵触です。善意であっても、所有者の明確な許可がないWebサイトに対して脆弱性探索ツールを実行したり、認証を回避して非公開エリアに侵入したりする行為は違法と判断される可能性があります。必ず正式な書面による契約や同意が存在するターゲット、あるいは公認のバグバウンティ(報奨金)プログラムの規約範囲内でのみ行動することが絶対の鉄則です。
まとめ:今後の動向と失敗しないための判断基準
サイバー攻撃が国家の安全保障や企業の存亡を揺るがす深刻な脅威となった現代において、ホワイトハッカーの存在価値はかつてないほど高まっています。単なる「ITの何でも屋」ではなく、企業価値と社会の安全を根底から支えるエッセンシャルワーカーとしての地位を確立しつつあります。
高水準な年収や引く手あまたの需要は大きな魅力ですが、その根底には「強大な攻撃技術を、法と倫理の枠組みの中で公益のために制御する」という重い社会的責任が伴います。まずはシステムの土台となるインフラ知識を固め、公的資格などを通じて段階的に実績を積み重ねていくことこそが、揺るぎないプロフェッショナルへの最も確実な道筋と言えます。 (出典: ホワイト ハッカー と は(Yahoo!ニュース))
毎日更新されるトレンド情報を分析・発信中。役立つ裏技やおすすめ情報を分かりやすく紹介します。
